Hackearon las heladeras de Francia y arruinaron millones de kilos de milanesa: así entraron
Un ataque a los controladores de refrigeración de 350 supermercados franceses dejó la mercadería fresca y congelada hecha pelota. Lo más grave: los equipos estaban conectados a internet con software sin actualizar desde hacía años.
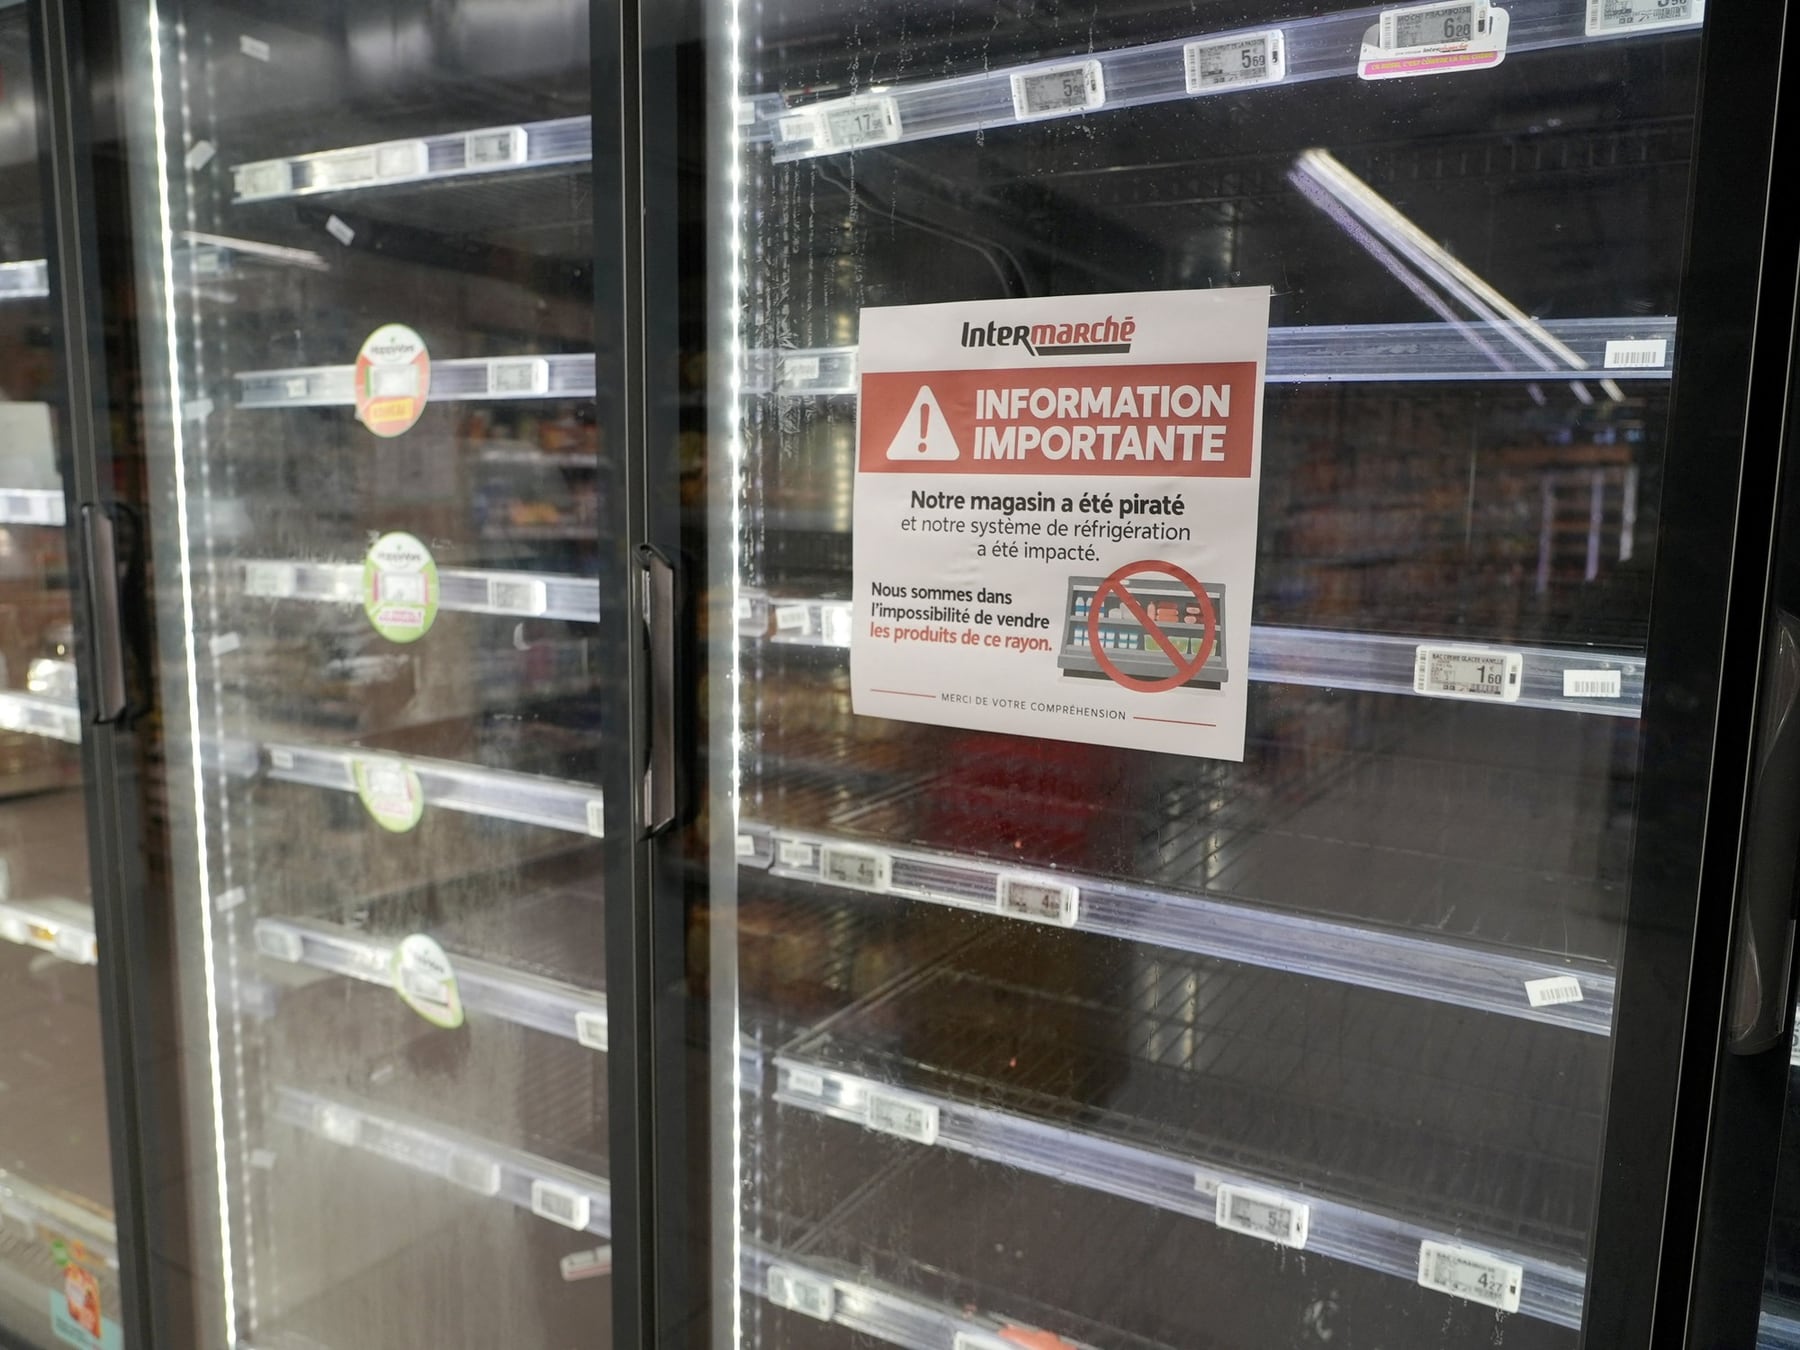
Vayan reponiéndose un café y lean despacio, que este caso es de manual. En Francia, alguien se metió en los controladores digitales de heladeras y cámaras frigoríficas de por lo menos 350 supermercados y subió la temperatura a niveles absurdos, del orden de los 50 grados. Resultado: mercadería fresca y congelada arruinada, pérdidas millonarias y hasta focos de incendio por el recalentamiento de los equipos. Sí, las heladeras del súper también se hackean, y sí, alguien tuvo la poca vergüenza de hacerlo.
Cómo funciona la trastienda de una heladera de supermercado
Las heladeras y cámaras de los súper modernos no son el cajón blanco que tienen en la cocina de casa. Llevan una pequeña computadora adentro, llamada controlador industrial, que se encarga de medir temperatura, manejar los compresores y automatizar los ciclos de descongelamiento. Esa compu se conecta a una consola central, así la cadena puede monitorear decenas de sucursales a la vez y mandar a un técnico solo cuando algo se rompe de verdad. Es comodidad operativa pura. Y acá también, como diría mi abuela, comodidad y desgracia siempre van de la mano.
Quién es Danfoss y por qué sus equipos quedaron en la mira
Los controladores comprometidos son de Danfoss, una empresa danesa especializada en refrigeración y automatización industrial, nada menos. La propia compañía admitió que varios de los equipos vulnerados corrían firmware viejo, versiones ya sin soporte y sin parches de seguridad desde hacía rato. Para dimensionar el problema: con la herramienta Shodan, que sirve básicamente para que el buscador que tu primo no sabe usar encuentre dispositivos conectados a internet, se detectaron alrededor de 4.500 interfaces de Danfoss accesibles públicamente en el momento del ataque. No todas eran explotables, pero la cantidad deja en claro que había una verdadera autopista digital esperando que alguien la usara.
“Shodan puede mostrarnos dónde está esa puerta digital, pero eso no significa que tengamos la llave para abrirla. Para ingresar, un atacante necesita explotar una vulnerabilidad concreta, contar con credenciales filtradas o aprovechar una configuración insegura.”Braian Arroyo, especialista en ciberinteligencia
Una de las hipótesis más firmes apunta al modelo Danfoss AK-SM 800A. El equipo de investigación Team82, de la firma de ciberseguridad industrial Claroty, ya había publicado fallas en ese controlador que permitían saltarse la autenticación y ejecutar comandos a distancia. Patches había, pero parece ser que más de un supermercado los miró por televisión y siguió de largo. Las autoridades francesas todavía no confirmaron oficialmente si fueron exactamente esas las vulnerabilidades explotadas, aunque el camino sospecha mucho.